Mihai Lupașcu, la Moldova 1: „Situație fără precedent”. Cel puțin 700 de adrese IP, implicate în atacul cibernetic
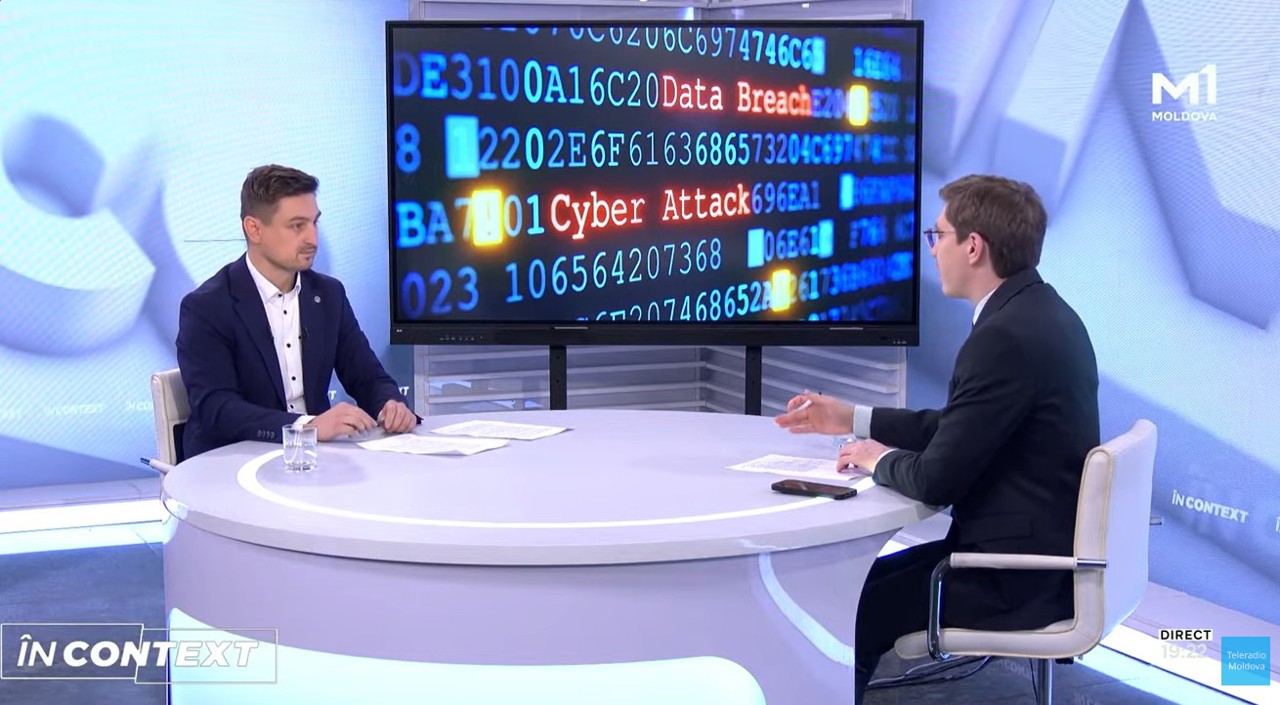
Atacul cibernetic masiv asupra sistemelor de stat a fost posibil prin exploatarea unor vulnerabilități care permiteau accesul neautorizat la date. Directorul Agenției pentru Securitate Cibernetică (ASC), Mihai Lupașcu, susține că amploarea incidentului indică implicarea unor atacatori cu pregătire avansată, fiind deja identificate cel puțin 700 de adrese IP implicate.
Incidentul a vizat sistemele informaționale ale Agenției de Guvernare Electronică (AGE), iar autoritățile continuă investigația pentru a stabili circumstanțele atacului și amploarea compromiterii datelor.
„Avem o situație fără precedent, trebuie să o spunem, pentru că imediat ce a fost detectată și constatată vulnerabilitatea, s-a dispus oprirea anumitor servicii care erau considerate vulnerabile tocmai pentru a le repara, a le verifica și a ne asigura că aceste servicii nu mai pot fi exploatate pentru a 'exfiltra' date suplimentare. Din perspectiva răspunsului la incident, colegii au făcut tot ce le-au stat în putere”, a declarat t Mihai Lupașcu la emisiunea „În Context” de la Moldova 1, ediția din 28 octombrie.
Cel puțin 700 de adrese IP, identificate
Investigația a stabilit până acum cel puțin 700 de adrese IP distincte implicate în atac. Totuși, distribuirea acestora în multiple locații îngreunează stabilirea originii operațiunii și identificarea coordonatorilor.
„Până la etapa de față, au fost identificate cel puțin 700 de adrese IP distincte implicate în acest atac cibernetic. Însă, din cauză că aceste adrese sunt distribuite în multe locații, nu există încă toți indicatorii necesari pentru a atribuite atacul unui anumit grup. Pot doar să vă comunic că, ținând cont de complexitatea atacului și de nivelul de sofisticare necesar, putem vorbi despre actori sau grupări cu o pregătire foarte bună în domeniu”, a punctat Mihai Lupașcu.
Șeful ASC a mai precizat că atacatorii au exploatat vulnerabilități ce permiteau accesul la informații fără autentificare, acțiunea vizând „'exfiltrarea' de informații cu caracter personal din sisteme și din anumite registre de stat”.
„Investigația este încă în desfășurare. Au fost exploatate vulnerabilități existente în anumite platforme guvernamentale, care au permis accesarea datelor fără autentificare”, a explicat Mihai Lupașcu.
Inteligența artificială, folosită pentru identificarea vulnerabilităților
O altă provocare o reprezintă decalajul dintre tehnologiile utilizate în prezent și cele pe baza cărora au fost dezvoltate unele platforme publice.
„Unele servicii digitale și platforme de stat au fost dezvoltate acum cinci sau chiar 10 ani. Ori, tehnologia apărută recent, în ultimii doi ani, unde s-a produs această evoluție foarte rapidă din perspectiva inteligenței artificiale, creează capacități care nu erau posibile atunci. (...) Tocmai din aceste motive discutăm cu partenerii internaționali pentru a avea acces la astfel de modele, încât să putem integra capacitățile de securitate cibernetică disponibile în platformele existente și în cele noi, precum și pentru evaluarea întregului ecosistem digital din Moldova”, a spus directorul ASC, la postul public de televiziune.
În acest context, autoritățile au anunțat că solicită sprijinul partenerilor externi, inclusiv din Estonia, pentru consolidarea capacităților de securitate cibernetică și evaluarea infrastructurii digitale a statului.
„Din păcate, trebuie să conștientizăm că ne aflăm într-o dinamică în care atacurile cibernetice sunt în creștere, iar noi, ca stat, trebuie să ne consolidăm capacitățile de detecție și protecție a acestor sisteme critice”, a subliniat șeful Agenției pentru Securitate Cibernetică.
Datele a circa 750.000 de persoane, compromise
Prin volumul datelor afectate, amploarea incidentului este una majoră, însă nu toate persoanele vizate au avut expuse aceleași categorii de informații. Datele indică faptul că acestea pot include informații de identificare, date despre familie, pensii, dizabilități, permise de conducere, vehicule, companii și unele date financiare.
„Este un incident grav atât prin natura celor întâmplate, cât și prin numărul mare de IDNP-uri compromise. (...) Știm la etapa de față că, pentru diferite categorii de persoane, au fost accesate diferite tipuri de date. Instituțiile au comunicat toate câmpurile sau seturile de date posibile compromise”, a declarat Mihai Lupașcu.
Potrivit informațiilor obținute în cursul investigației, atacatorii nu au urmărit un anumit profil de persoane, ci au extras informații în volum mare. AGE urmează să pună la dispoziție un mecanism prin care cetățenii vor putea verifica ce date personale le-au fost accesate.
„Din informațiile pe care le avem în cursul investigației, nu au fost identificate profiluri specifice de persoane vizate de atac. Informația a fost extrasă în mod aleatoriu, în volum cât mai mare. A fost menționată cifra de 750.000 de IDNP-uri afectate. Nu există un profil specific pe care l-ar fi vizat atacatorii. (...) AGE a anunțat deja că urmează să pună la dispoziție un mecanism sau să notifice într-o anumită formă cetățenii despre ce date anume au fost accesate”, a precizat șeful ASC.
Principalul risc: escrocheriile și furtul de identitate
Datele personale compromise nu pot fi schimbate la fel de ușor ca parolele, iar informațiile pot fi corelate cu alte date disponibile public. Din acest motiv, autoritățile le recomandă cetățenilor să rămână vigilenți, în special la apelurile sau mesajele prin care persoane necunoscute pretind că reprezintă instituții publice ori bănci.
„Riscul principal care apare în urma acestor compromiteri este, în primul rând, manipularea anumitor persoane. Cineva se poate prezenta drept o autoritate publică sau drept o bancă, iar aici mă refer la valul de escrocherii care a avut loc încă de la începutul anului. (...) Recomandarea noastră este să rămânem vigilenți, așa cum am fost și până acum”, a punctat directorul ASC.
Lupașcu a atras atenția și asupra dificultății tot mai mari de a păstra anonimatul în mediul digital, mai ales când datele compromise pot fi asociate cu alte informații accesibile public: „A devenit din ce în ce mai dificil să ne păstrăm anonimatul în lumea digitală. Grav este faptul că aceste date pot fi corelate cu alte informații deja disponibile public”.
Autoritățile pregătesc măsuri suplimentare
Instituțiile implicate lucrează la identificarea vulnerabilităților și la consolidarea mecanismelor de prevenire și detectare timpurie a atacurilor.
Potrivit directorului ASC, concluziile investigației vor sta la baza unor recomandări pentru îmbunătățirea securității cibernetice a sistemelor publice.
„Toată lumea este mobilizată acum, toate instituțiile lucrează pentru a învăța din aceste lecții. S-a vorbit și mai devreme despre crearea capacităților de prevenție și de identificare a atacurilor cibernetice, astfel încât să existe o detecție mult mai proactivă și să prevenim astfel de situații. Odată ce va fi finalizată investigația, vom veni cu concluzii și recomandări care, credem noi, vor duce la o situație de securitate cibernetică mai bună și vor preveni exploatarea breșelor vizate în acest atac”, a conchis Mihai Lupașcu.
În urma atacului asupra sistemelor guvernamentale din perioada 19–23 octombrie, datele personale a circa 750.000 de cetățeni au fost extrase în mod neautorizat. Potrivit investigațiilor preliminare, informațiile sustrase includ nume, numere de identificare, date despre familie, pensii, permise de conducere și unele date financiare.
Unele instrumente tehnice care ar fi putut preveni incidentul nu fuseseră implementate la timp. Astfel, atacatorii au exploatat vulnerabilitățile sistemelor informatice, inclusiv cu ajutorul inteligenței artificiale, iar incidentul ar putea face parte, potrivit autorităților, dintr-o campanie mai amplă, cu implicarea unor actori statali străini.
Extragerea datelor a fost oprită pe 23 octombrie, la ora 11:30, însă tentativele de acces neautorizat au continuat în zilele următoare. Agenția de Guvernare Electronică a dispus verificarea a 82 de servicii digitale și a suspendat temporar aplicațiile vulnerabile. Autoritățile dau asigurări că nu au fost identificate modificări neautorizate în registrele de stat și că datele privind cardurile bancare nu au fost afectate.
În cadrul ședinței de Guvern din 28 octombrie, premierul Vasile Tofan a anunțat că directoarea Agenției de Guvernare Electronică, Nicoleta Colomeeț, se retrage din funcție în urma atacurilor cibernetice care au vizat serviciile digitale ale statului.
Autoritățile au mai anunțat că vor schimba modul în care sunt gestionate și protejate serviciile publice digitale. Printre măsurile planificate se numără o coordonare mai eficiență între instituțiile responsabile, crearea unui centru național de securitate cibernetică și introducerea unor soluții suplimentare de protecție.
Situația va fi analizată în cadrul unei ședințe a Consiliului Suprem de Securitate, convocat de președinta Maia Sandu.
CITIȚI ȘI: