Atacul cibernetic: Numărul persoanelor afectate este mult mai mic decât cel al datelor accesate, susține Lilian Carp
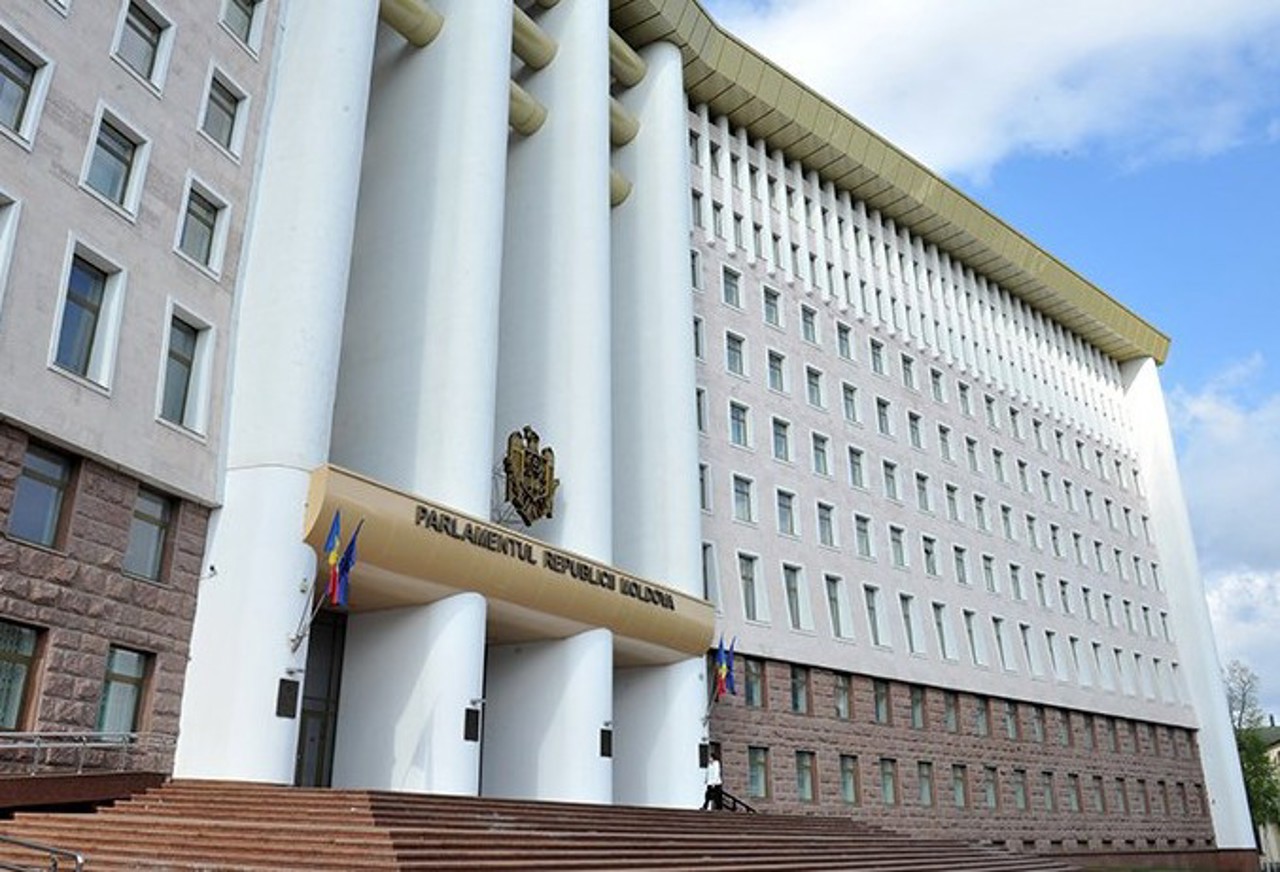
Două audituri vor analiza circumstanțele atacului cibernetic din luna octombrie asupra sistemelor informaționale de stat, pentru a identifica vulnerabilitățile de securitate și a stabili cine s-ar putea afla în spatele acestuia. Totodată, instituțiile responsabile vor trebui să explice de ce nu au detectat milioanele de accesări suspecte și de ce nu au intervenit la timp pentru a preveni incidentul.
Anunțul a fost făcut de președintele Comisiei pentru securitate națională, apărare și ordine publică, Lilian Carp, după audierea reprezentanților instituțiilor responsabile, desfășurată miercuri, 4 noiembrie, pe platforma Parlamentului.
La discuțiile cu ușile închise au participat reprezentanți ai instituțiilor responsabile de securitatea cibernetică și protecția informațiilor, inclusiv ai Agenției de Guvernare Electronică, Agenției pentru Securitate Cibernetică, Serviciului de Informații și Securitate și Ministerului Afacerilor Interne.
Șase milioane de accesări în patru zile
Potrivit deputatului, primele accesări neautorizate au fost înregistrate în perioada 19–23 octombrie, însă atacul nu a fost semnalat de instituții, ci de cetățeni, care au observat, prin intermediul platformei EVO, că datele lor personale fuseseră accesate.
Carp a precizat că, în mod obișnuit, sistemele înregistrează între 20.000 și 40.000 de accesări, în timp ce, în cele patru zile în care s-a desfășurat atacul, numărul acestora a ajuns la aproximativ șase milioane.
Accesările au fost efectuate prin intermediul mai multor conturi și de la diferite adrese IP.
„Rămâne un semn de întrebare privind motivul pentru care instituțiile nu au observat procesul de accesare a unui număr atât de mare de date, care depășește de câteva zeci de ori, dacă nu chiar de sute de ori, numărul obișnuit de accesări dintr-o zi”, a declarat Lilian Carp.
Deputatul susține că instituțiile de drept trebuie să stabilească atât cine a organizat atacul, cât și de ce structurile responsabile de monitorizarea sistemelor nu au reacționat la creșterea neobișnuită a traficului. În opinia sa, faptul că accesările s-au produs inclusiv în timpul nopții sau în primele ore ale dimineții ar fi trebuit să ridice și mai multe suspiciuni.
„Noi nu am primit un răspuns privind motivul pentru care acestea nu au reacționat atunci când au observat un număr de accesări mult mai mare decât cel obișnuit pentru o zi. Numărul a depășit de câteva zeci de ori nivelul obișnuit”, a subliniat Carp.
Reprezentanții instituțiilor responsabile au invocat inclusiv utilizarea inteligenței artificiale de către atacatori, însă Lilian Carp consideră că acest argument nu justifică lipsa unei reacții din partea structurilor statului care dispun de instrumente similare pentru protejarea infrastructurii cibernetice.
Atac lansat din afara R. Moldova
Lilian Carp a precizat că, în urma atacului, au fost accesate aproximativ 750.000 de seturi de date, însă această cifră nu reprezintă numărul persoanelor afectate.
„Numărul seturilor de date sau al accesărilor nu corespunde cu numărul persoanelor. O persoană poate fi accesată de mai multe ori, pe diferite platforme, iar acest lucru se însumează în numărul total de accesări, dar nu reprezintă numărul persoanelor. Numărul acestora este mult mai mic”, a precizat Lilian Carp.
Numărul exact al cetățenilor ale căror date au fost consultate urmează să fie stabilit în urma unui audit comandat de Guvern. Potrivit deputatului, acesta ar urma să fie realizat în termen de 15 zile de la contractarea companiei.
În ceea ce privește proveniența atacului, Carp a declarat că acesta a fost lansat din afara Republicii Moldova, fiind identificate adrese IP din aproximativ șase țări, inclusiv din state membre ale Uniunii Europene. Totuși, simpla identificare a adreselor IP nu permite stabilirea autorilor, fiind necesară reconstituirea circuitului prin care acestea au fost achiziționate și utilizate.
Deputatul a explicat că unele atacuri cibernetice sunt lansate prin intermediul unor companii înregistrate în state cu legislație permisivă, care comercializează adrese IP și sunt ulterior lichidate. Aceste adrese ar putea fi utilizate inclusiv de structurile de informații ale unor state.
„Suntem abia la etapa în care adresele IP trebuie verificate pentru a stabili prin intermediul căror companii au fost cumpărate și pentru a reconstitui întregul lanț prin care au ajuns să fie folosite în țări destul de exotice”, a afirmat președintele Comisiei parlamentare pentru securitate națională, apărare și ordine publică.
Instituțiile de drept colaborează în acest caz cu parteneri internaționali, inclusiv cu Europol, pentru a identifica autorii atacului. Carp a precizat că nu poate indica, deocamdată, statele implicate sau persoanele care s-ar afla în spatele operațiunii, aceste informații urmând să fie clarificate de organele de anchetă.
Rezultatele auditurilor așteptate până la începutul lunii decembrie
Pentru a elucida circumstanțele incidentului, autoritățile au decis să efectueze două audituri. Primul va evalua vulnerabilitățile tehnice ale sistemelor, iar cel de-al doilea va analiza structura și modul de organizare a atacului, inclusiv pentru identificarea eventualilor autori.
Potrivit lui Lilian Carp, dacă primul contract va fi încheiat până pe 5 noiembrie, rezultatele evaluării tehnice ar urma să fie disponibile până la sfârșitul lunii.
„Un audit, dacă va fi încheiat contractul cel târziu mâine, atunci până pe data de 27 vom avea răspunsuri pe partea de vulnerabilitate tehnică. Celălalt audit ar urma să fie finalizat în decurs de o lună. Deci, la începutul lunii decembrie, ar trebui să avem răspunsurile. Ceea ce am decis împreună cu colegii este ca, după ce vor fi prezentate rezultatele acestor audituri, să audiem instituțiile în Parlament sau cel puțin în comisie. Atunci vom veni în fața dumneavoastră și vă vom spune exact ce s-a întreprins”, a mai spus Carp.
Deputatul a precizat că auditurile vor clarifica și responsabilitățile fiecărei instituții, inclusiv ale Agenției de Guvernare Electronică (AGE) și ale Serviciului Tehnologia Informației și Securitate Cibernetică (STISC).
„Trebuie să înțelegem dacă a fost rea-credință sau dacă sistemul a fost vulnerabil. Trebuie să vedem dacă există cineva care este implicat mai mult decât ar trebui”, a declarat Carp, menționând că eventualele consecințe nu se vor limita la demisii.
„Am spus încă o dată că nu este vorba doar despre demisii. Putem vorbi și despre alte măsuri. Vom merge mai departe de atât, pentru că uneori demisiile nu sunt suficiente”, a adăugat deputatul.
Măsuri suplimentare pentru protejarea datelor cetățenilor
Referindu-se la riscurile pentru cetățeni, Lilian Carp a declarat că, în prezent, nu există pericolul accesării altor categorii de date, întrucât instituțiile responsabile au intervenit după depistarea sustragerii informațiilor.
Deputatul a respins și informațiile potrivit cărora datele obținute în urma atacului ar putea fi folosite pentru accesarea conturilor bancare și sustragerea banilor de pe carduri, inclusiv prin utilizarea codului de securitate format din trei cifre.
Potrivit acestuia, Banca Națională a Moldovei a instituit anterior mai multe niveluri de protecție, fiind introduse și măsuri suplimentare de securitate.
„În ceea ce privește domeniul bancar, pentru că a fost lansată în spațiul public informația că băncile ar deveni vulnerabile și că acel cod de trei cifre ar putea fi folosit pentru sustragerea banilor, aceasta este o informație falsă. Banca Națională a fost și ea prezentă la audieri. Există deja câteva niveluri de securitate, introduse după fraudele bancare anterioare, în urma cărora au fost sustrași bani de pe carduri. Banca Națională a emis anumite dispoziții prin care au fost introduse mai multe filtre. Acum au fost adăugate filtre suplimentare, astfel încât accesul la datele bancare este practic imposibil la etapa actuală”, a declarat Carp.
Parlamentarul a precizat că o parte dintre persoanele ale căror date au fost accesate au fost deja identificate și incluse în listele preliminare. Totuși, numărul exact al cetățenilor afectați va fi stabilit după finalizarea auditului.
Aproximativ 750.000 de seturi de date personale extrase
Între 19 și 23 octombrie, sistemele guvernamentale din Republica Moldova au fost ținta unor atacuri cibernetice, în urma cărora datele personale ale circa 750.000 de cetățeni au fost extrase în mod neautorizat. Potrivit investigațiilor preliminare, informațiile sustrase includ nume, numere de identificare, date despre familie, pensii, permise de conducere și unele informații financiare.
Atacatorii au exploatat vulnerabilitățile sistemelor informatice, inclusiv cu ajutorul inteligenței artificiale. Potrivit autorităților, incidentul ar putea face parte dintr-o campanie mai amplă, în care ar fi implicați actori statali străini.
Extragerea datelor a fost oprită pe 23 octombrie, însă tentativele de acces neautorizat au continuat în zilele următoare. Agenția de Guvernare Electronică a dispus verificarea a 82 de servicii digitale și a suspendat temporar aplicațiile vulnerabile. Autoritățile dau asigurări că nu au fost identificate modificări neautorizate în registrele de stat și că datele cardurilor bancare nu au fost afectate.
La ședința Guvernului din 28 octombrie, premierul Vasile Tofan a anunțat că directoarea Agenției de Guvernare Electronică, Nicoleta Colomeeț, se retrage din funcție în urma atacurilor cibernetice care au vizat serviciile digitale ale statului.
Retragerea a fost coordonată în vederea schimbării modului în care sunt gestionate și protejate serviciile publice digitale. Printre măsurile planificate se numără îmbunătățirea coordonării dintre instituțiile responsabile, crearea unui centru național de securitate cibernetică și introducerea unor soluții suplimentare de protecție.
CITIȚI ȘI: